cyber-security
01.10.2026 · Ihor Frolikov
cyber-security
Zapobieganie oszustwom w sklepie internetowym: wykrywanie podejrzanych zamówień, zanim powstanie szkoda
Technicznie bezpieczny sklep nie chroni przed stratami finansowymi wynikającymi z oszustw. Dlaczego Fraud Risk Scoring łączy pojedyncze podejrzane cechy zamiast blokować wszystko bez wyjątku — i dlaczego reguły muszą być dopasowane do konkretnego sklepu.
Sklepy internetowe inwestują wiele w bezpieczeństwo: aktualizacje, zapory sieciowe, bezpiecznych dostawców płatności, monitoring i ochronę dostępu.
Ryzyko pojawia się jednak często dopiero po tym, jak zamówienie zostanie pomyślnie złożone w sklepie.
Skradzione dane płatnicze, fałszywe adresy, nietypowe wzorce zamówień lub celowo nadużywane konta klientów mogą prowadzić do niewypłacalności, chargebacków i dodatkowego nakładu administracyjnego.
Wyzwanie nie polega przy tym po prostu na blokowaniu jak największej liczby zamówień.
Dobre zapobieganie oszustwom musi unikać dwóch błędów: akceptowania ryzykownych zamówień — i jednocześnie błędnego odrzucania uczciwych klientów.
Dlaczego pojedyncze cechy niewiele mówią
Inny adres dostawy nie jest automatycznie podejrzany.
Może klient zamawia prezent.
Nietypowo wysokie zamówienie również nie jest dowodem oszustwa.
Może chodzi o klienta firmowego.
Również adres IP z innego kraju może być całkowicie uzasadniony.
Interesująco robi się dopiero wtedy, gdy kilka czynników rozpatruje się razem.
Na przykład:
- Adres rozliczeniowy i adres dostawy znacznie się różnią,
- zamówienie jest nietypowo wysokie,
- konto klienta zostało właśnie założone,
- nie ma dotychczasowej historii zamówień,
- lokalizacja IP i adres dostawy są od siebie znacznie oddalone,
- określone dane kontaktowe wydają się nieprawdopodobne,
- kilka podejrzanych prób zamówienia pojawia się krótko po sobie.
Dopiero kombinacja takich sygnałów umożliwia sensowniejszą ocenę ryzyka.
Risk Scoring zamiast blokowania wszystkiego bez wyjątku
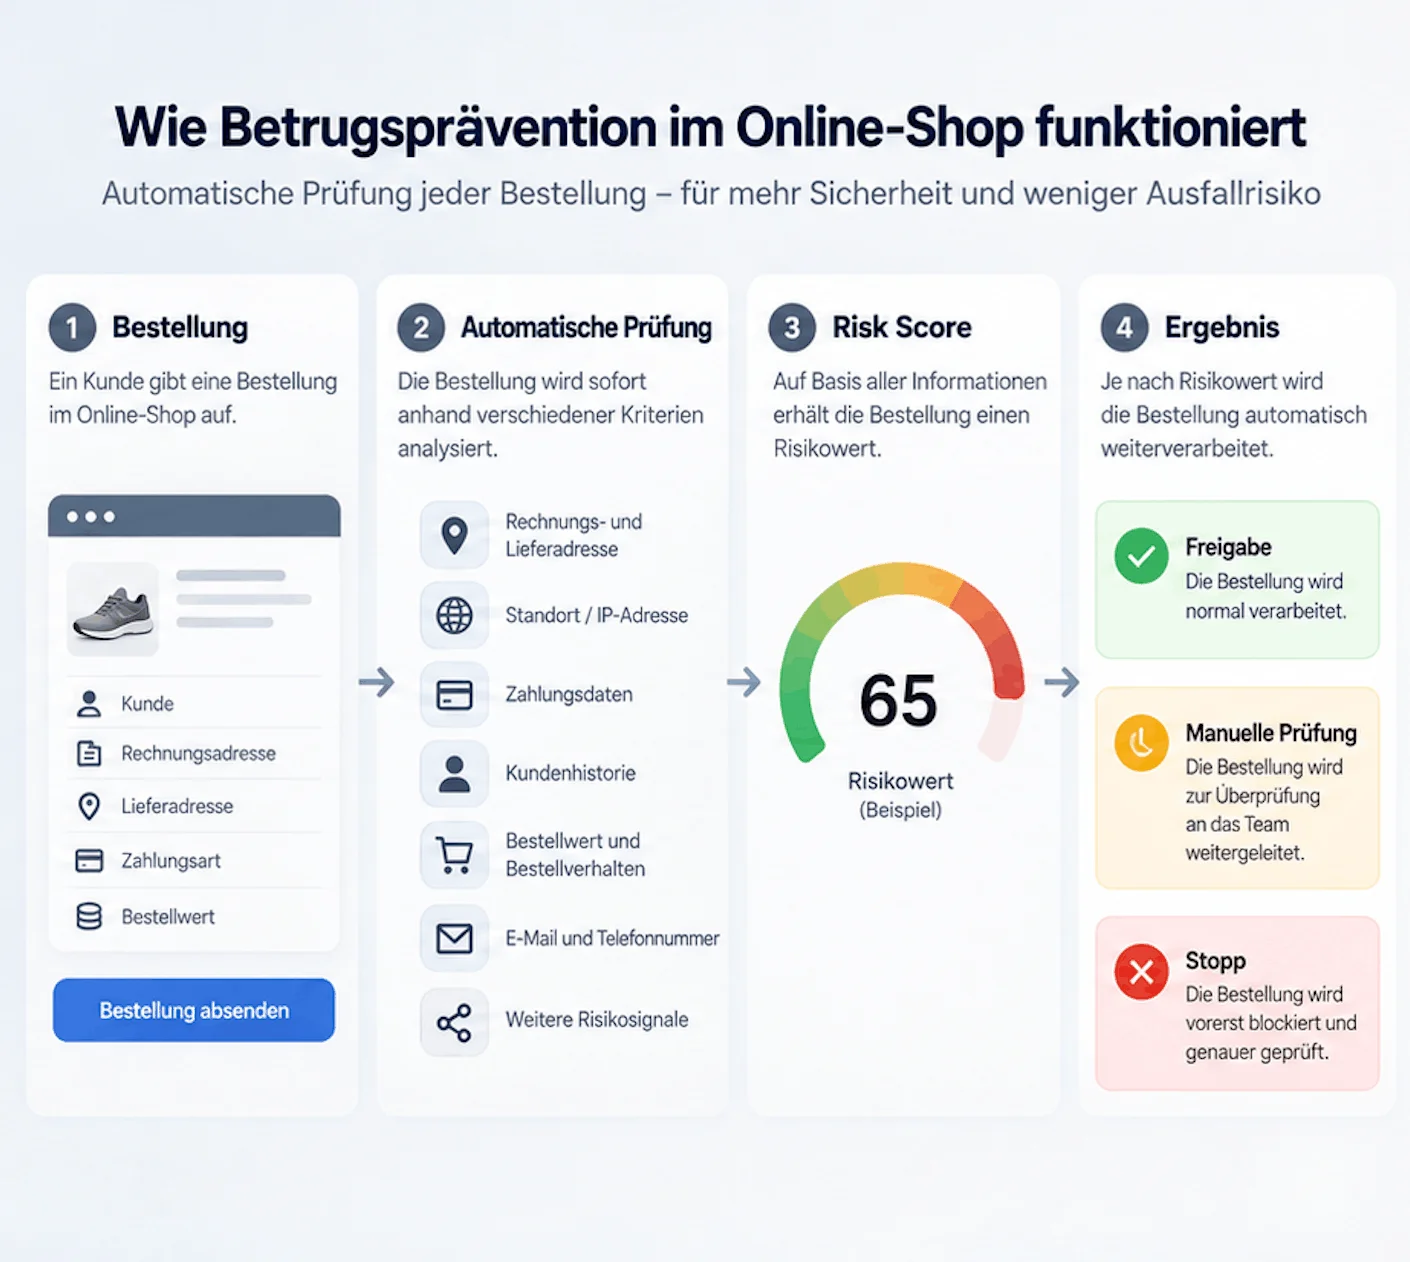
Jedną z możliwości jest zautomatyzowany Fraud Risk Scoring.
Zamówienie otrzymuje przy tym wartość ryzyka na podstawie zdefiniowanych kryteriów.
Sklep może następnie rozróżniać na przykład trzy grupy:
niskie ryzyko — zamówienie jest przetwarzane normalnie.
niejasne ryzyko — zamówienie jest oznaczane do ręcznej weryfikacji.
wysokie ryzyko — zamówienie jest najpierw wstrzymywane i dokładniej sprawdzane.
Kluczowa zaleta polega na tym, że pracownicy nie muszą ręcznie kontrolować każdego zamówienia.
Ich uwaga koncentruje się na przypadkach, w których rzeczywiście pojawia się kilka sygnałów ryzyka.
Jakie dane mogą być brane pod uwagę?
W zależności od sklepu i modelu biznesowego istotne mogą być różne czynniki.
Należą do nich na przykład wartość zamówienia, historia klienta, historia IP, odchylenia geograficzne oraz informacje rozliczeniowe i dotyczące dostawy.
Rolę odgrywa również typowa struktura zamówień danego sklepu.
Jeśli średni koszyk wynosi na przykład od 100 do 500 euro, a nagle nowy klient zamawia towary o wartości kilku tysięcy euro, nie oznacza to automatycznie oszustwa.
Może to jednak być sensowny powód, by dokładniej sprawdzić zamówienie.
Reguły muszą być dopasowane do sklepu
Ważny aspekt zapobiegania oszustwom jest często niedoceniany: nie istnieje uniwersalna reguła, która działa dla każdego sklepu internetowego.
Sklep B2B z wysokimi koszykami wymaga innych kryteriów niż sklep B2C z produktami za 20 euro.
Sprzedawca z wysyłką międzynarodową musi inaczej oceniać odchylenia geograficzne niż sklep, który dostarcza wyłącznie na terenie Niemiec.
Również istniejący klienci powinni móc być traktowani inaczej niż zupełnie nowe konta.
Dlatego system zapobiegania oszustwom powinien być indywidualnie dopasowany do modelu biznesowego.
Automatyzacja nie zastępuje każdej decyzji
Zautomatyzowana ocena ryzyka nie ma na celu całkowitego wyeliminowania pracowników z procesu decyzyjnego.
Wręcz przeciwnie: ma im pomóc szybciej rozpoznać, które zamówienia w ogóle wymagają uwagi.
Podejrzane zamówienie może zostać automatycznie oznaczone. Następnie pracownik na podstawie dostępnych informacji decyduje, czy zamówienie zostanie zatwierdzone, wstrzymane czy anulowane.
Dzięki temu z ręcznej kontroli wszystkich zamówień powstaje ukierunkowany proces weryfikacji.
Chargebacki to nie jedyny problem
Oszukańcze zamówienia powodują nie tylko bezpośrednią stratę towaru.
Dodatkowo mogą powstać:
- opłaty za chargebacki,
- koszty wysyłki i zwrotów,
- wewnętrzny nakład na weryfikację,
- koszty wsparcia,
- problemy z dostawcami usług płatniczych,
- nakład czasu na dokumentację i wyjaśnienia.
Jednocześnie błędnie odrzucone zamówienie również kosztuje pieniądze.
Prawdziwy klient, którego zamówienie zostaje anulowane bez zrozumiałego powodu, następnym razem może zamówić u innego sprzedawcy.
Dlatego zapobieganie oszustwom powinno działać nie możliwie agresywnie, lecz możliwie precyzyjnie.
Zapobieganie oszustwom jako część bezpieczeństwa sklepu
Cyberbezpieczeństwo w e-commerce nie kończy się na serwerze.
Technicznie zabezpieczony sklep na Magento może mimo to ponieść straty finansowe, jeśli oszukańcze zamówienia lub podejrzane transakcje nie zostaną wykryte.
Nowoczesne bezpieczeństwo sklepu powinno dlatego uwzględniać kilka poziomów: bezpieczeństwo techniczne, bezpieczne procesy płatności, ciągły monitoring oraz zautomatyzowaną analizę podejrzanych zamówień.
Zwłaszcza w przypadku sklepów o większym wolumenie zamówień lub produktach w wyższych cenach, oparty na regułach Risk Scoring może pomóc wcześniej dostrzegać ryzyka, jednocześnie redukując ręczny nakład pracy w codziennej działalności.
Kluczowe pytanie brzmi więc nie tylko: „Czy nasz sklep jest technicznie bezpieczny?"
Ale także: „Czy na czas rozpoznajemy, gdy technicznie poprawne zamówienie jest ekonomicznie podejrzane?"
Automatyczne wykrywanie podejrzanych zamówień
Nie chcesz ręcznie sprawdzać każdego zamówienia, ale zależy Ci na wczesnym wykrywaniu tych podejrzanych?
Dzięki naszemu Magento Fraud Prevention Check & Setup sprawdzamy Twój sklep, instalujemy rozwiązanie techniczne i konfigurujemy pierwsze reguły Risk Score dopasowane do Twojego modelu biznesowego.
499 € netto — Skonfiguruj Magento Fraud Prevention